既存基盤との接続
MCP と承認 — ツールに届くことと、その操作をしてよいことは別
すでに MCP サーバーや MCP ゲートウェイを運用していて、返金・口座の停止・本番環境の変更といった呼び出しを誰が承認するのかを、これから決めなければならない情報システム・セキュリティ部門の方へ。
GembaOS は、AI エージェントを職務権限規程・稟議・監査のもとで運用するための実行基盤です。ポリシーによる権限判定、パラメータに紐づくワンタイム許可証、人の承認記録を、オンプレミスまたはプライベート VPC 上で提供します。この記事が扱うのは、接続そのものはすでに統制されているとして、MCP のツール呼び出しと業務システムとの間に何を置くか、という話です。
MCP ゲートウェイは何を決めていて、何を開けたままにしていますか
MCP ゲートウェイが決めるのは接続です。どのクライアントがどのサーバーに、どの主体として、どの資格情報で届くか。そしてその呼び出し元にどのツールを見せるか。これらはすべて、エージェントが実際に何を頼むかが分かるより前に決まります。ツールの一覧は先に配られ、引数はあとから来ます。
| 問い | ゲートウェイが決める | 操作ごとに決まる |
|---|---|---|
| このエージェントはこのツールに届いてよいか | はい | — |
| どの資格情報を使うか | はい | — |
| この注文の、この金額の返金をしてよいか | いいえ | ポリシー |
| 誰が責任を負うか | いいえ | 署名チェーン |
| 書き込みの時点でもまだ成り立つか | いいえ | ホストの現状照合 |
| 二回実行されないか | いいえ | 一回限りの許可証 |
これはゲートウェイの設計上の欠落ではなく、層が違うという話です。ゲートウェイは接続、その先は一つの操作についての権限です。
GembaOS はどこに入りますか
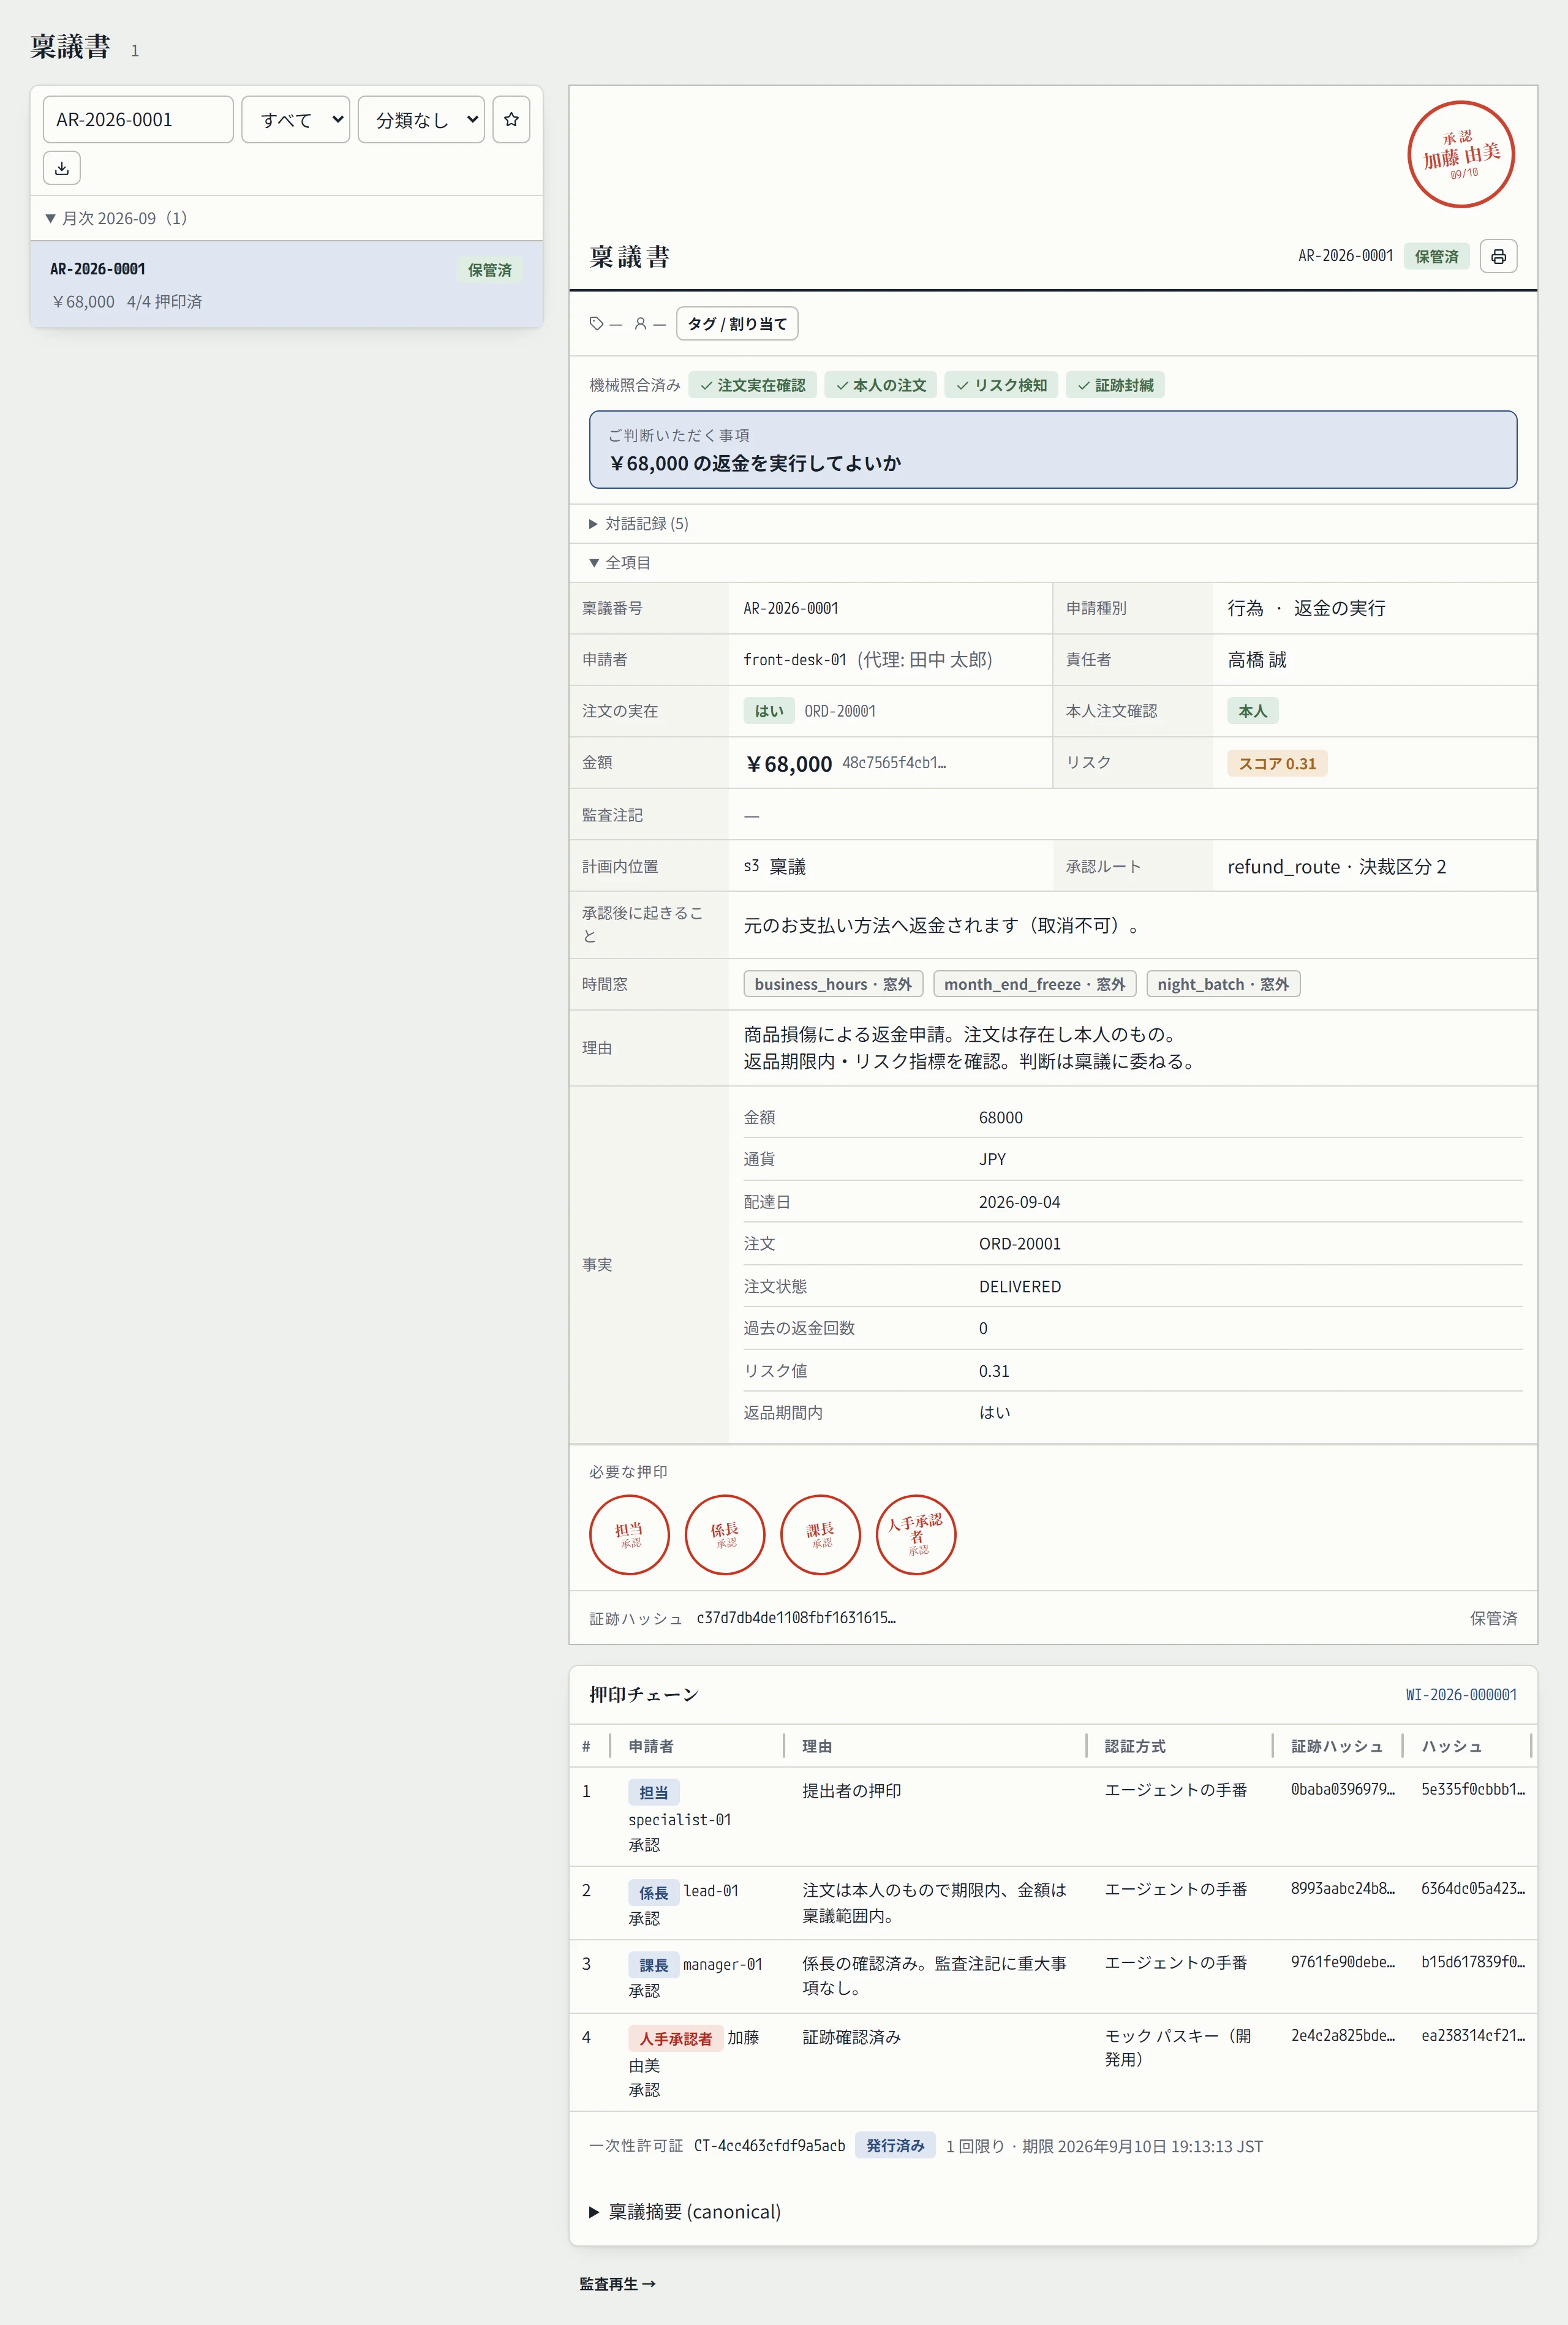
重要なツール呼び出しは、業務システムに直接ではなく GembaOS の能力ゲートウェイに届きます。そこから先は技術資料で説明している四つのゲートを通ります。ポリシーによる判定、経路が求める押印、引数に紐づく一回限りの許可証、そして書き込み直前にホストが現実の状態を読み直す再照合です。
エージェント側のオーケストレーションも MCP クライアントもそのままです。変わるのは、重要な呼び出しの着地点と、あとに何が残るか。検証済みの事実、引数、押印、実行が一つの作業票にハッシュ連鎖で残ります。
どの層がどのリスクを持ちますか
| リスク | 持ち場 |
|---|---|
| 見えるべきでないツールにエージェントが届く | ゲートウェイのツール公開範囲と主体の規則 |
| 長期間有効な資格情報がエージェントの文脈に置かれる | GembaOS。資格情報は能力ゲートウェイに留まり、一つの許可証のもとで一回の呼び出しにだけ使われる |
| 文書やツール説明文の中の指示が、より広い権限を求める | GembaOS。内容はデータであって権限ではなく、不審入力の印が付けばその操作は人に回る |
| 誰がその書き込みを認めたのか、後から言えない | GembaOS。稟議書に対する本人のパスキー押印と、代理のときの代理押印の記録 |
| 判断と書き込みの間に記録が動いていた | GembaOS。現状照合、対象記録の押さえ、上限の読み直し。詳しくは承認の陳腐化 |
| 再試行で二回書き込まれる | GembaOS。一回限りの許可証と、ホストが付ける冪等キー |
まとめ
MCP は、エージェントがツールにどう届くかを決めました。そのツールが何をしたことの責任を誰が負うかは決めていませんし、ツールの一覧は金額についての問いに答えられません。接続の統制はゲートウェイに任せ、金銭が動く操作、口座を止める操作、本番環境を変える操作は、ポリシーの判定と名前のある押印と、一回で使い切られる許可証の後ろに置いてください。
この記事が答える質問
GembaOS は MCP ゲートウェイの置き換えですか?
違います。ゲートウェイが統制するのは接続です。どのクライアントがどのサーバーに、どの資格情報で届き、どのツールが見えるか。GembaOS が統制するのは提案された一つの操作です。実行してよいか、誰が押印するか、引数に紐づく一回限りの許可証で一度だけ実行されるか。多くの構成では両方を併用します。
呼び出し元が MCP クライアントのとき、人の承認はどう入りますか?
そのツール呼び出しは業務システムではなく能力ゲートウェイに届きます。ポリシーが経路を決め、経路が人の判断を挟むと定めていれば、呼び出しは稟議書になり、名前のある承認者がパスキーで押印します。許可証はその人が見た引数から発行されます。
MCP サーバー側を作り直す必要がありますか?
サーバー自身のインターフェースはそのままです。変わるのは、重要な呼び出しがどこに届くか、そしてその書き込みについてアダプターが何を宣言するか(同時変更への備えを含む)です。この範囲はアーキテクチャ相談の中で切り分けます。
ツールの説明文がエージェントに余計な権限を与えてしまうことはありませんか?
ありません。権限は文章からは生まれません。ツールの説明文も、取得した文書も、受け取ったメッセージも、すべてデータとして扱います。実行してよいかを決めるのはモデルの外側にあるポリシーで、判断の基準は職務権限規程です。より多くを求める文章があっても、より多くにはなりません。
出典
2026 年 9 月時点で GembaOS は第三者認証を取得していません。本サイトの統制対応表は自己評価であり、監査を受けたものではありません。GembaOS は先行導入パートナーの段階にあります。 先行導入パートナーについて読む。
最終更新: · GembaOS v0.2