既存基盤との接続
LangGraph や Dify のエージェントに、稟議と押印をどう付けるか
LangGraph や Dify でエージェントを動かしていて、人が承認する段階までは作ったものの、その承認を職務権限規程と監査に耐える形にしたい情報システム部門・開発チームの方へ。
GembaOS は、AI エージェントを職務権限規程・稟議・監査のもとで運用するための実行基盤です。ポリシーによる権限判定、パラメータに紐づくワンタイム許可証、人の承認記録を、オンプレミスまたはプライベート VPC 上で提供します。この記事は、すでに人に確認を取るところまで作ってあるエージェントが、次に「その人に答える資格があったこと」をどう示すか、という話です。
割り込みは何を解決していて、何を残していますか
処理を途中で止めることは、すでに解決された問題です。LangGraph の interrupt とチェックポインタは、ノードで実行を止め、状態を永続化し、アプリケーションが返した値で再開します。Dify の承認ノードも同じ役割を果たします。これは制御フローであり、解決されているべき側の半分です。もう半分は権限であり、フレームワークはそれを意図的にアプリケーション側に残しています。
| 問い | フレームワークが答える | アプリケーション側に残る |
|---|---|---|
| ここで止めて待てるか | はい | — |
| 再起動後に再開できるか | はい | — |
| 誰が答えてよいか | いいえ | 職務権限規程から導く承認経路 |
| 本当にその人だったか | いいえ | 本人に紐づく押印 |
| 金額はその人の決裁上限の内側か | いいえ | ポリシーと、相手システム自身の上限 |
| 承認者が不在ならどうするか | いいえ | 代理・相談・移管・引き上げの規定 |
| 再開後の操作が二回走らないか | いいえ | 一回限りの権限と冪等キー |
誰でも答えられる停止は、承認ではありません。ただの停止です。
GembaOS は何を足しますか
重要な操作の呼び先を、GembaOS の能力ゲートウェイに向けます。そこから先は職務権限規程が経路を決め、経路が人の判断を挟むと定めていれば、その呼び出しは稟議書になり、名前のある承認者がパスキーで押印します。許可証はその人が見た内容から発行され、業務システムを呼ぶのはモデルではなくホストです。
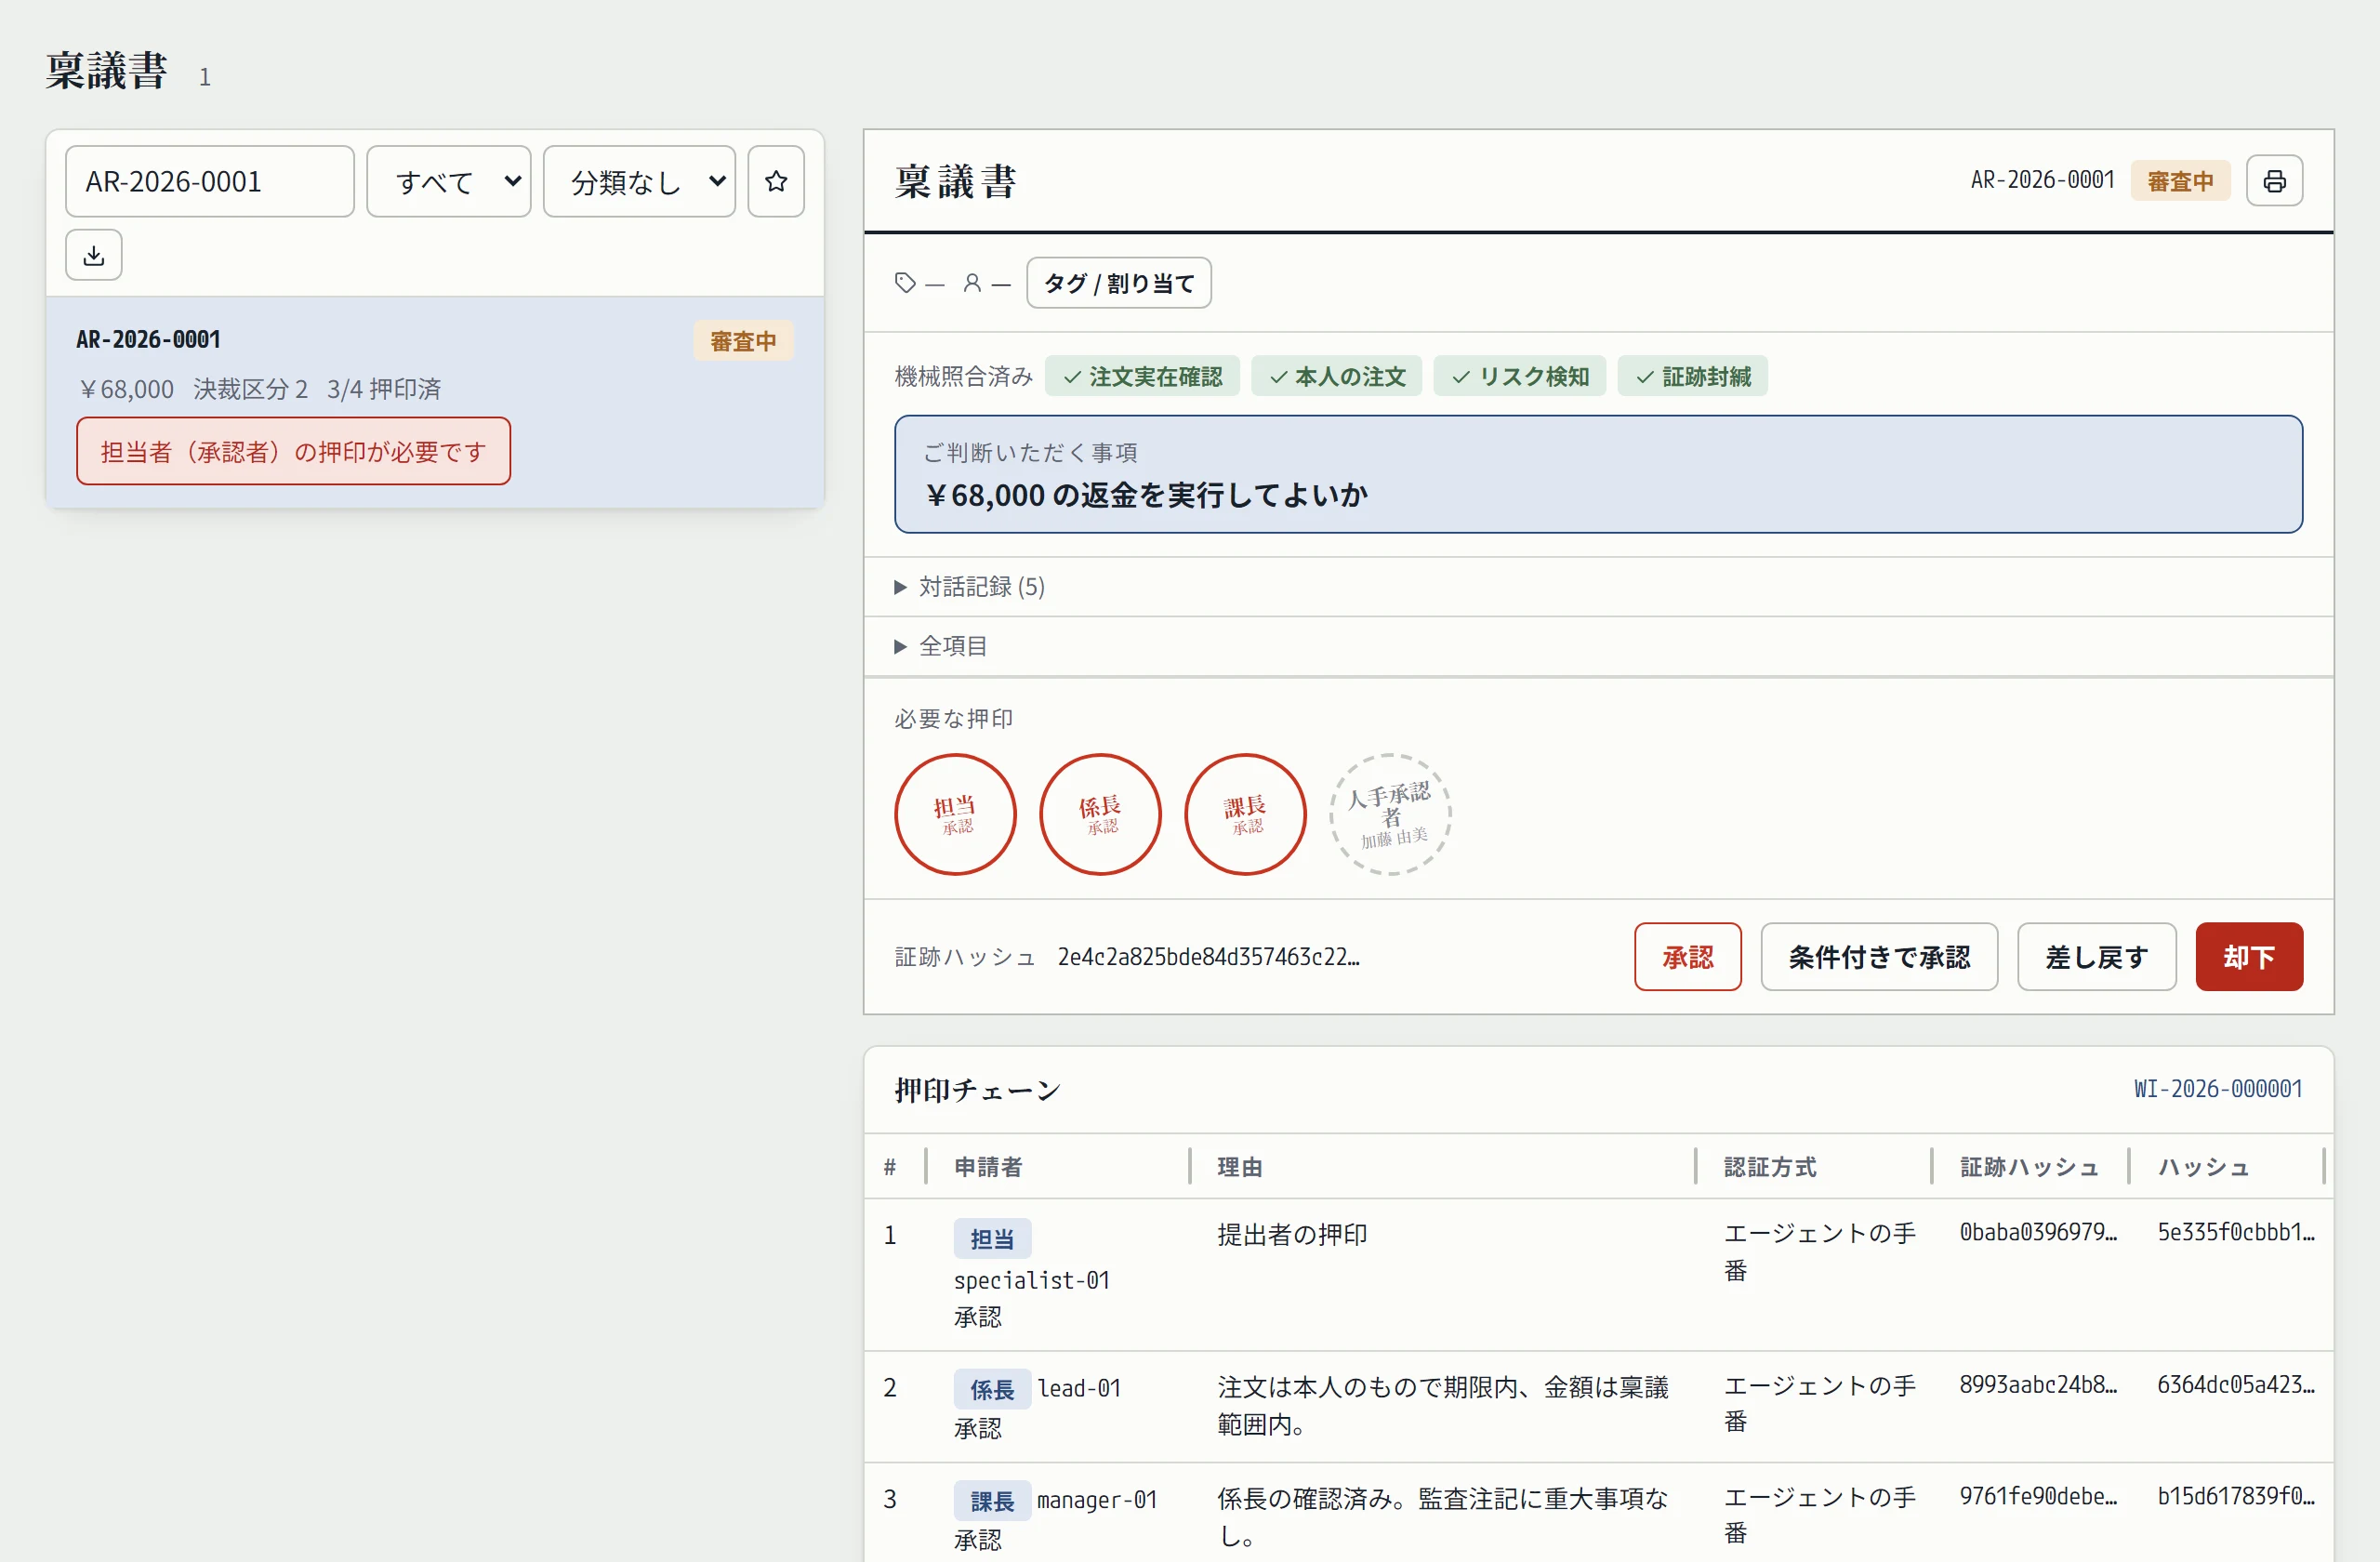
押印する人が読んでいるのは JSON ではありません。何が起きるか、取り消せるか、対象は何か、いくらか、どの上限に照らして範囲内なのか、許可証はいつまで何回使えるのか、書き込みの直前に何を確かめ直すのか。これらが押印の前に画面に出ています。
構成のどこが変わりますか
| 層 | これまで | これから |
|---|---|---|
| 組み立てと状態管理 | LangGraph・Dify | そのまま |
| チェックポイント | 自前 | そのまま |
| 重要な操作の呼び出し | 業務システムへ直接、資格情報も手の届く場所に | 能力ゲートウェイへ。資格情報はそこに留まる |
| 人が入る段階 | アプリケーションが解決する割り込み | 経路の決まった稟議と、パスキーによる押印。差戻しにも理由が残る |
| 不在・引き上げ | アプリケーションの実装 | 人事情報から取り込んだ組織図に沿った相談・移管・引き上げ・引き取り(人の経路) |
| あとに残るもの | アプリケーションのログ | ハッシュ連鎖した作業票と、監査リプレイで再実行できる判断 |
まとめ
LangGraph や Dify が決めるのは、エージェントがどう考え、どこで止まるかです。社内の誰が何を決裁してよいかまでは決めませんし、決めるとも言っていません。それをグラフの中に作り込むということは、職務権限規程をアプリケーションのコードで書き直すということです。グラフはそのままにして、重要な呼び出しだけを一段先に移し、承認に名前と上限と押印と、一回で済む実行を持たせてください。
この記事が答える質問
LangGraph や Dify のエージェントを作り直す必要がありますか?
ありません。組み立て、状態管理、チェックポイントはそのままです。重要な操作の呼び先を業務システムから GembaOS の能力ゲートウェイに変えるだけで、エージェントの考え方や計画の立て方には手を入れません。
どの操作に人の承認が要るかは、誰が決めますか?
ポリシーが決めます。エージェントでもグラフでもありません。経路は職務権限規程から導かれ、たとえば委任された範囲内の返金はエージェントの検証記録のまま進み、同じ返金でも範囲を超えれば財務責任者への稟議になります。どちらの経路も同じ形で記録されます。
オンプレミスで動かせますか?
動かせます。GembaOS は自前のデータディレクトリを持つ単一の Linux バイナリで、オンプレミスまたはプライベート VPC 上で動作し、モデルは自社ホストでもクラウドでも構いません。外部サービスに依存しないため、承認の経路も監査記録も自社ネットワークの内側に留まります。
グラフが古い判断のまま再開したら、どうなりますか?
再開したという事実だけでは書き込みは通りません。業務システムを呼ぶ直前に、ホストが現実の状態を読み直して押印時の事実と照合し、許可証には有効期限があり一回しか使えず、冪等キーはエージェントではなくホストが付けます。
出典
2026 年 9 月時点で GembaOS は第三者認証を取得していません。本サイトの統制対応表は自己評価であり、監査を受けたものではありません。GembaOS は先行導入パートナーの段階にあります。 先行導入パートナーについて読む。
最終更新: · GembaOS v0.2