解説記事
AI エージェントの「人間の判断を介在させる仕組み」を、新しい承認フローではなく稟議書で実装する
情報システム部門、AI 管理者、内部監査、セキュリティ部門の方へ。AI 事業者ガイドラインへの対応を、新しい承認フローを作らずに、既存の稟議制度の延長で進めたい方に向けて書いています。
GembaOS は、AI エージェントを職務権限規程・稟議・監査のもとで運用するための実行基盤です。ポリシーによる権限判定、パラメータに紐づくワンタイム許可証、人の承認記録を、オンプレミスまたはプライベート VPC 上で提供します。この記事では、AI 事業者ガイドライン(第 1.2 版、2026 年 3 月、総務省・経済産業省)が AI 利用者に求める「人間の判断を介在させる仕組み」を、GembaOS がどの記録で実装するかを説明します。
ガイドラインは AI 利用者に何を求めていますか?
AI 事業者ガイドライン第 1.2 版は、AI エージェントを「特定の目標を達成するために、環境を感知し自律的に行動する AI システム」と位置付け、AI 利用者に対して「人間の判断を介在させる仕組み」「定期的な操作履歴確認や報告」「適切な権限設定」「連携ツール・システムの制限」「データ最小化」といった対応を求めています。同じ文書は、LLM が示す根拠について「内部の決定ロジックの説明ではなく、もっともらしい理由を出力しているに過ぎない」とも述べています。
GembaOS は、これらを新しい承認フローとしてではなく、会社にすでにある稟議書・職務権限規程・押印として実装します。対応は次のとおりです。
| ガイドラインの記載 | GembaOS の記録 |
|---|---|
| 人間の判断を介在させる仕組み | 経路が人に留保する段階で、責任者が稟議書にパスキーで押印する。押印チェーンに、誰が・いつ・なぜ・何を見たかが残る |
| 定期的な操作履歴確認や報告 | 作業票のハッシュチェーン事象。監査再生が記録済みの判定を現行ポリシーで再実行する |
| 適切な権限設定 | 職務権限規程をポリシーに翻訳する。エージェントは起案者にしかなれない |
| 連携ツール・システムの制限 | 業務機能ゲートウェイが認証情報を保持し、ワンタイム許可証のもとで一回だけ呼ぶ。使える業務機能はプレイブックが決める |
| データ最小化 | 項目単位の閲覧規則と、プレイブック・テナントごとの送出上限 |
「承認フロー」と「稟議書」は何が違いますか?
GembaOS の稟議書は、ホストが照合した事実、操作の引数そのもの、理由、経路が求める承認者の順序を一枚に載せ、押印はその内容に対して行われます。ワークフローツールの承認ボタンはチケットの状態を変えるだけで、その後の API 呼び出しを承認内容に結び付けるものがありません。違いは次の五点です。
| 承認フローのボタン | GembaOS の稟議書 | |
|---|---|---|
| 何を承認するか | 文章で書かれたチケット | 照合済みの事実と、引数そのもの(ハッシュ argsHash) |
| 押印後に引数が変わったら | 呼び出しは通る | ワンタイム許可証と一致せず、実行されず、不一致が作業票に残る |
| 二度目の実行 | 起こり得る | 許可証は消費済みのため拒否される |
| 誰が実行するか | 認証情報を持つ者、エージェントを含む | ホストが許可証のもとで実行する。認証情報はゲートウェイに留まる |
| 責任の所在 | チケットの履歴 | パスキーに結び付いた押印と、再生できる事象の連鎖 |
「もっともらしい理由」ではなく、何を監査しますか?
GembaOS が監査に差し出すのは、モデルの説明ではなく記録です。ポリシー判定は職務権限規程から導かれた確定的な判定であり、同じ入力はいつ再計算しても同じ経路になります。監査人が確認するのは、稟議書に載った事実と引数、押印チェーン、許可証、そしてハッシュチェーンでつながった事象です。モデルが理由を述べていたとしても、それは稟議書上の「理由」欄に記録されたデータであり、権限の根拠にはなりません。
コンソールではどう見えますか?
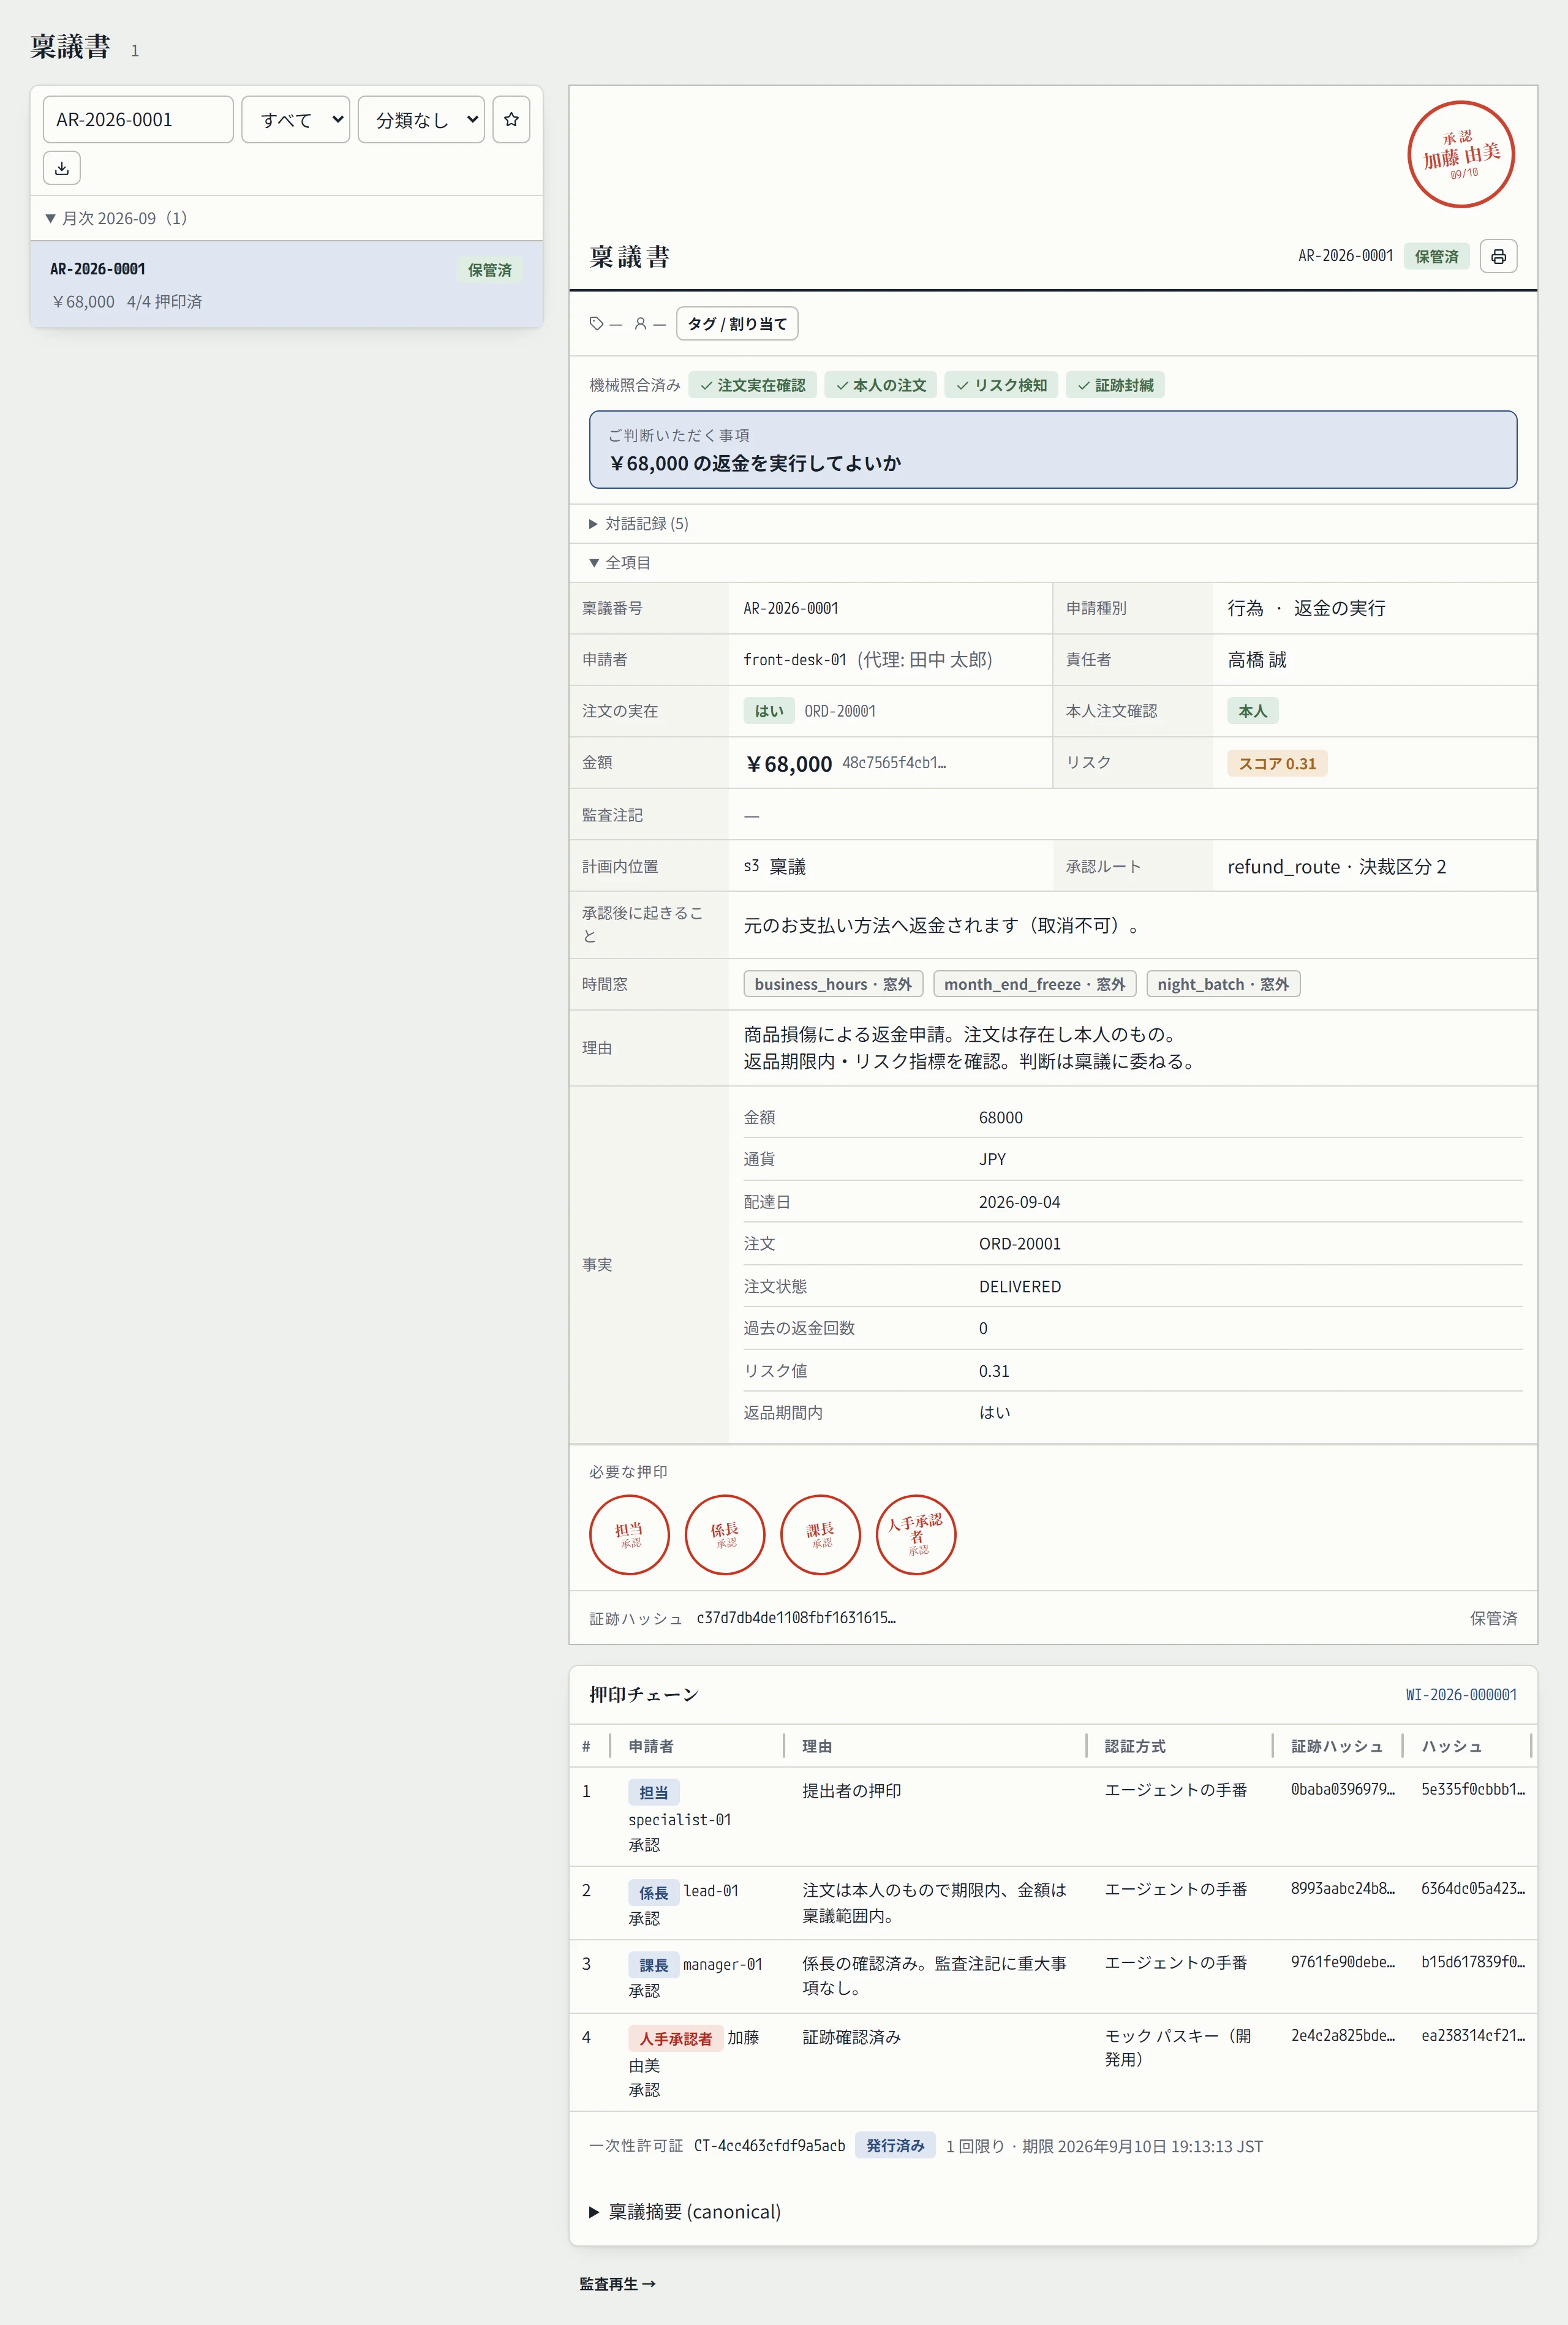
押印チェーンの末尾がワンタイム許可証です。四つ目の押印が済んで初めて発行され、「1 回限り」と期限が明記されます。画面右上の承認印は、人手承認者がパスキーで押したものです。
まとめ
ガイドラインが求める「人間の判断を介在させる仕組み」は、承認ボタンを増やすことではなく、人が何を見て何に押印したかが残り、押印後に内容が変われば実行されない仕組みを持つことです。GembaOS はそれを、会社にすでにある稟議書と職務権限規程の延長として実装します。監査に差し出すのは、モデルのもっともらしい理由ではなく、再生できる記録です。
この記事が答える質問
既存の稟議規程や職務権限規程は、そのまま使えますか?
はい。誰がいくらまで承認できるかという決裁権限表を、GembaOS はポリシーに翻訳します。エージェントは起案者にしかなれず、規程が人に留保する段階では責任者がパスキーで押印します。新しい承認フローを設計する必要はありません。
すべての操作に人の押印が必要ですか?
いいえ。規程の限度内にある操作はエージェントの押印で通り、限度を超える操作や不審な入力の印が付いた操作だけが人へ回ります。どの操作が人の判断を要するかを業務リスクに基づいて経路として定義するのは、ガイドラインが求める仕組みそのものです。
認証や第三者評価は取得していますか?
いいえ。2026 年 9 月時点で GembaOS は第三者認証を取得しておらず、本記事の対応表は自己評価です。当社が提供するのは設計と検証結果であり、評価は貴社の監査に委ねます。
出典
2026 年 9 月時点で GembaOS は第三者認証を取得していません。本サイトの統制対応表は自己評価であり、監査を受けたものではありません。GembaOS は先行導入パートナーの段階にあります。 先行導入パートナーについて読む。
最終更新: · GembaOS v0.2